 ダークウェブチェッカー
2026年10月8日にローソンが「ローソンID」約215万件の漏えいを、10月9日にJR東日本とビューカードが「えきねっと」「大人の休日倶楽部」「VIEW's NET」で延べ最大約609万件のメールアドレス等の漏えいの可能性を公表しました。毎日使う買い物と移動のサービスが、2日続けて並んだことになります。
今回の特徴は、漏れた項目の中心がメールアドレスだということです。「アドレスだけなら大したことはない」と感じる人もいると思います。この記事では、公式発表の事実だけを整理したうえで、アドレスだけでも何が起きるのか、今日何をすればいいのかを優先順に書きます。
- えきねっと・ビューカードはメールアドレスのみ、大人の休日倶楽部は生年月日やカードの有効期限も、ローソンIDは氏名・住所・電話番号も対象。カード番号とパスワードは、いずれも対象として公表されていない
- アドレスが漏れて最初に起きるのは、その会社を名乗る本物そっくりのメール・SMS。リンクを踏まないことが一番効く
- 今日やることは4つ、合計30分ほど。偽の連絡を踏まない/使い回しのパスワードを変える/2段階認証/自分のアドレスが過去の事件で漏れていないか確認
何が起きたか(公表の内容)
| 公表日 | サービス | 件数 | 漏えいした可能性のある項目 |
|---|---|---|---|
| 10月8日 | ローソンID | 215万5,345件 | メールアドレス・氏名、登録内容により性別・電話番号・住所など |
| 10月8日 | ローソンアプリ予約 | 26件 | 氏名・電話番号・クレジットカード番号の一部 |
| 10月9日 | えきねっと | 約167万件 | メールアドレスのみ |
| 10月9日 | 大人の休日倶楽部 | 約39万件 | メールアドレス・会員番号・カードの有効期限・生年月日 |
| 10月9日 | ビューカード(VIEW's NET) | 約403万件 | メールアドレスのみ |
ローソンによると、ローソンIDは9月12〜14日に、アプリ上で本人に情報を表示するための仕組みが第三者による不正アクセスを受けたとしています(ローソンの発表)。JR東日本とビューカードは、IDCフロンティアのクラウドサービスへの不正アクセスに伴い、会員向けメール配信に使っていた外部サービスから情報が閲覧・取得された可能性があるとしています(ITmedia NEWS)。両社とも、氏名・住所・電話番号・クレジットカード番号は漏えいの可能性はないと発表しています。
同じ10月8日には、カラオケ「ビッグエコー」などを運営する第一興商も、会員情報約872万件(氏名・生年月日)の漏えいの恐れを公表しました(共同通信)。こうした事案が続いたことを受けて、個人情報保護委員会(10月7日)、JPCERT/CC(10月8日)、IPA(10月9日)が相次いで企業向けの注意喚起を出しています。
自分が対象かどうか
対象者には、各社から個別にメールで連絡が届く予定です。ローソンは [email protected] から順次案内するとしています。
今回のように対象者へのメールが予告されているときは、それをまねた偽メールが出回りやすくなります。通知メールが届いても、本文のリンクからは手続きをしないでください。確認は、自分でブックマークや公式アプリから各社のお知らせページを開いて行うのが安全です。なお、ビューカードは「iiマーク」のあるカードとビュー法人カードは対象外、えきねっとは「ビジネスえきねっと」会員は対象外と発表されています。
 作成者 矢嶋
「メールアドレスだけ」で何が起きるか
1. その会社を名乗るメール・SMSが届く
漏れたアドレスは、「このアドレスの持ち主は、えきねっと(ローソン)を使っている」という情報とセットで名簿になります。攻撃者は「お詫びのポイント付与」「会員情報の再登録のお願い」「カードの利用確認」といった文面で、偽のログイン画面に誘導してきます。ローソンもビューカードも、登録先への不審なメール等への注意を呼びかけています。
「お詫び」「再登録」「本人確認」のメールやSMSのリンクを開き、ID・パスワード・カード情報を入力する
リンクは使わず、自分で公式アプリかブックマークからログインして、同じ案内があるかを確かめる。電話でパスワードや暗証番号を聞かれたら本物ではない
2. 過去の漏えいと「つながる」
もう一つの見落としやすい点は、同じアドレスが過去の別の事件ですでに漏れていることが多いことです。当サイトの無料チェックでは、10月9〜11日の3日間に結果が出た26件のうち9件で、過去の事件の漏えいデータに「パスワード」が含まれていました(危険度ランクS。件数が少なく、運営側の動作確認を含む可能性がある参考値です)。
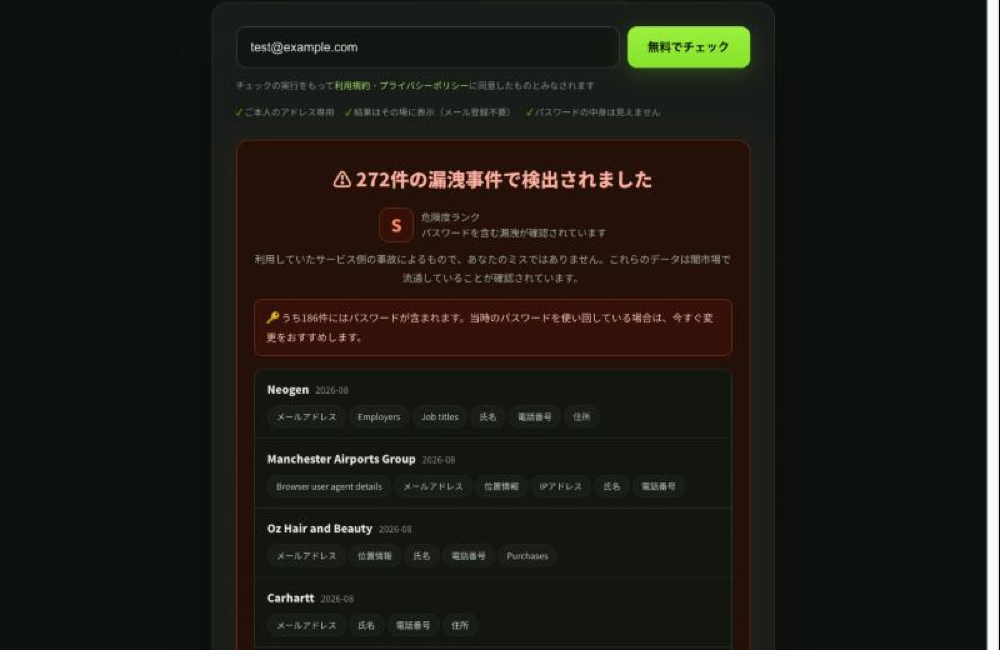
アドレスとパスワードの組が手元にある攻撃者にとって、今回の「えきねっとを使っている人のアドレス一覧」は、どのサービスにログインを試すかの手がかりになります。パスワードを使い回していると、ここから乗っ取りにつながります。
今日やること(優先順)
1. リンクを踏まない習慣を今日から0分
前の章の「NG/OK」のとおりです。家族、特に大人の休日倶楽部の会員の親世代にも、一言伝えておくと効果があります。
2. 同じパスワードのサービスを変える所要 15分
今回、パスワードは漏えいの対象として公表されていません。それでも、えきねっと・ローソンID・VIEW's NET と同じパスワードを他でも使っている人は、この機会に変えてください。順番は、お金に直結するもの(ネット銀行・カード会社・通販)から。使い回しが危険な理由はパスワードの使い回しの記事で図解しています。
3. メールとカード会社の2段階認証をオン所要 10分
| どこ | 理由 |
|---|---|
| 漏れたアドレスのメール(Gmail・iCloud など) | ここを取られると、他サービスのパスワード再設定を全部受け取られる |
| カード会社の会員サイト(VIEW's NET など) | 利用通知の設定があればオンに。不正利用に早く気づける |
| えきねっと・ローソンID | 各サービスの設定画面で、利用できる認証の強化があれば有効にする |
4. 自分のアドレスが過去の事件で漏れていないか所要 10秒
今回の3社の漏えいは、公開の漏えいデータベース(Have I Been Pwned)には2026年10月12日時点で登録されていないことを確認しています。そのため、無料チェックで今回の事件は表示されません。「出なかった=今回漏れていない」ではない点に注意してください。
一方で、過去の事件で同じアドレスとパスワードが漏れていないかは、今すぐ確かめられます。当サイトの無料チェックにアドレスを入れると、該当する事件と漏れた項目が表示されます。登録は不要で、パスワードの入力は求めません。表示された事件の詳細は漏えい事件データベースで確認できます。
まとめ
秋に入ってからの漏えいの全体像と、個人ができる対策の全体は2026年秋の漏えい急増の記事にまとめています。今回の3社に関して、今日やることは次のとおりです。
- 「お詫び」「再登録」のメール・SMSのリンクを開いていない。確認は公式アプリから
- 同じパスワードを使っていたサービスを、お金に関わるものから変えた
- メールアカウントとカード会社の2段階認証・利用通知をオンにした
- 自分のアドレスが過去の事件で漏れていないかを無料チェックで確認した